

Klíčové body
- Útočníci 29. října během dvaceti minut odčerpali z Binance digitální aktiva přibližně za 6,3 miliardy dolarů.
- Podle blockchainových analytických společností a FBI stála za útokem severokorejská státem podporovaná skupina TraderTraitor.
- Binance obnovila výběry a uvedla, že ztráty klientů pokryla z firemních rezerv, fondu SAFU a pojistných prostředků.
Dvacetiminutový útok zasáhl největší kryptoměnovou platformu
Hackeři 29. října odčerpali z kryptoměnové platformy Binance digitální aktiva v přibližné hodnotě 6,3 miliardy dolarů. Samotný útok trval podle dostupných informací zhruba dvacet minut a následně si vyžádal zásah provozovatele platformy.
Binance je podle objemu největší platformou pro obchodování s kryptoměnami na světě. Na svých účtech a v souvisejících systémech drží aktiva v celkové hodnotě přibližně 171 miliard dolarů. Společnost v současnosti vedou dva výkonní ředitelé Richard Teng a Yi Le.
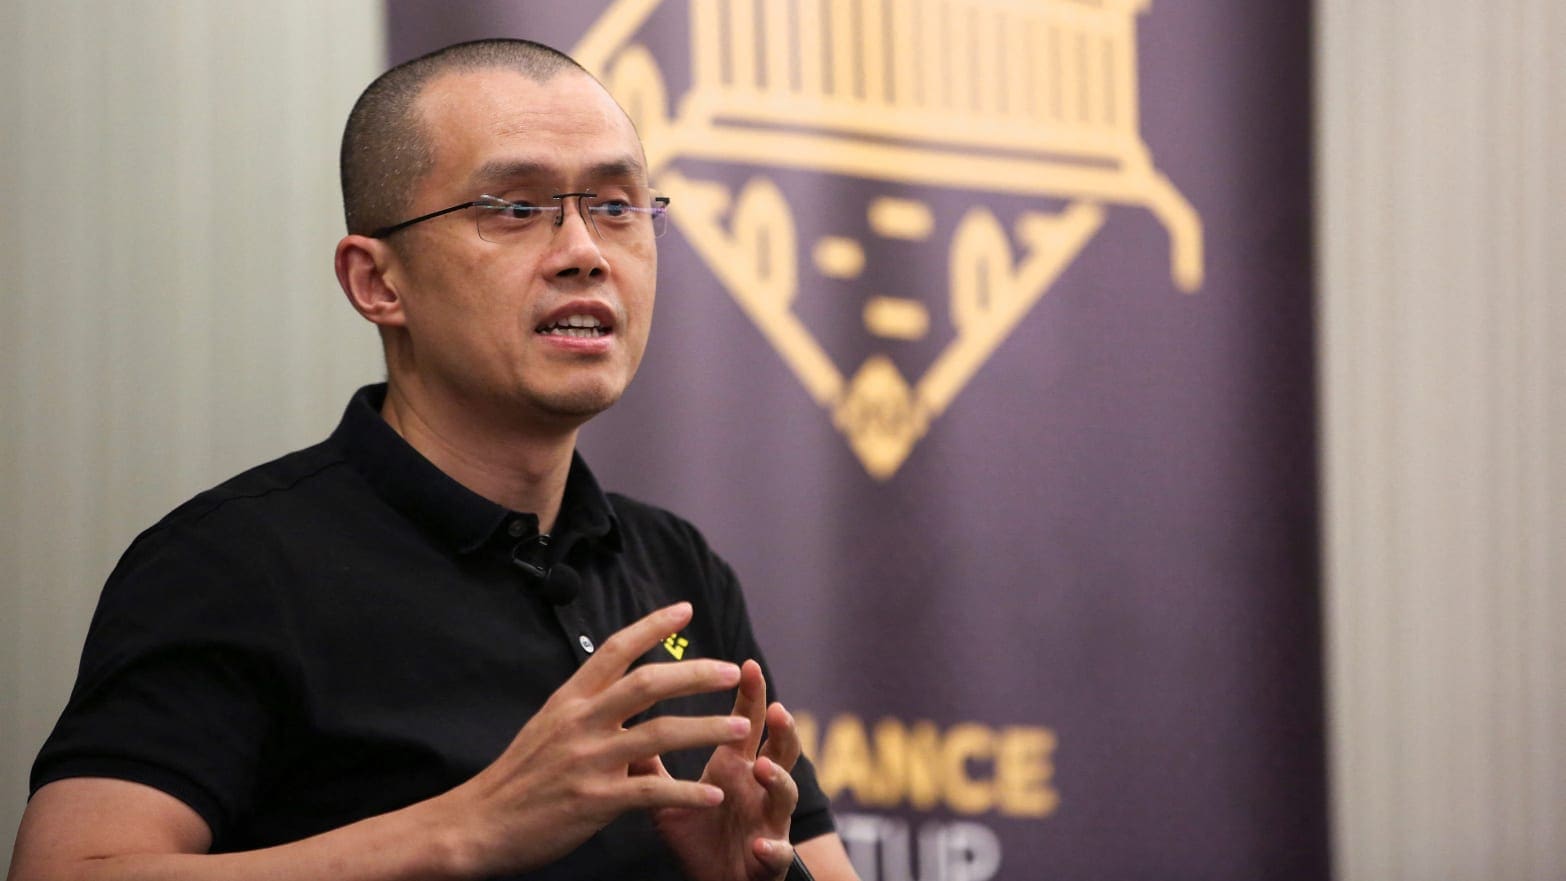
Spoluzakladatel Binance Changpeng Zhao, v kryptoměnovém odvětví známý pod iniciálami CZ, označil dění po útoku za velmi hektické. V rozhovoru uvedl, že firma mezitím obnovila výběry a její systémy se vrátily do běžného provozu.
„Dobrou zprávou je, že výběry byly obnoveny a systémy fungují normálně. Lidé mohou platformu znovu používat bez problémů,“ řekl Zhao. Současně prohlásil, že všechny uživatelské prostředky jsou kryté a klienti v důsledku incidentu neutrpěli finanční ztrátu.
Jeho vyjádření se soustředilo především na obnovení provozu, náhradu odčerpaných prostředků a způsob, jakým se útočníci dostali do interních systémů. Binance po narušení zabezpečení přistoupila k doplnění zůstatků uživatelů z několika zdrojů.
Vyšetřovatelé útok spojují se severokorejskou skupinou
Blockchainové analytické společnosti a americký Federální úřad pro vyšetřování podle zdrojového textu s vysokou mírou jistoty připsaly útok skupině TraderTraitor. Jde o státem podporovanou kybernetickou jednotku spojovanou se Severní Koreou.
Severní Korea podle zveřejněných informací svou účast na incidentu odmítla. Připsání odpovědnosti tak vychází z hodnocení analytických společností sledujících pohyb aktiv na blockchainu a z poznatků FBI, nikoli z přiznání údajných pachatelů.
Útok podle dosavadních zjištění nespočíval v prolomení soukromých kryptografických klíčů. Útočníci místo toho údajně pronikli do interních automatizovaných procesů, které Binance používá ke zpracování transakcí.
Vstupním bodem měl být notebook jednoho ze zaměstnanců společnosti. Přes něj pachatelé podle popisu incidentu narušili automatizované transakční postupy a během krátké doby odčerpali digitální aktiva v miliardové hodnotě.
Tento mechanismus odlišuje incident od případů, při nichž pachatelé získají přímý přístup k soukromým klíčům. V případě Binance se podle dostupných informací zaměřili na interní pracovní procesy a infrastrukturu zajišťující automatické provádění transakcí.

Ztráty klientů pokryly rezervy, fond SAFU a pojištění
Binance po zjištění útoku oznámila, že klientům nahradí prostředky v plném rozsahu. K doplnění jejich zůstatků využila firemní rezervy, kapitál z fondu Secure Asset Fund for Users, známého pod zkratkou SAFU, a pojistné prostředky.
Firma tak rozložila krytí ztrát mezi několik finančních zdrojů. Podle Zhaoa uživatelé o žádné prostředky nepřišli, protože platforma převzala finanční dopad útoku. Zdrojový text neuvádí, jakou část celkové částky pokryl každý z jednotlivých zdrojů.
Obnovení výběrů znamenalo návrat jedné ze základních funkcí platformy. Zhao uvedl, že systémy již fungují standardně a klienti mohou Binance znovu používat bez omezení souvisejících s incidentem.
Zakladatel platformy zároveň připustil, že absolutní zabezpečení nelze zajistit. „Stoprocentní bezpečnost neexistuje,“ řekl. Podle něj musí provozovatel každé platformy, zejména té kryptoměnové, s možností podobného incidentu počítat.
Zhao zároveň uvedl, že nepředpokládal útok v tak velkém rozsahu. Jeho vyjádření přišlo po několika dnech, během nichž Binance řešila následky odčerpání aktiv, obnovu výběrů, stabilizaci systémů a doplnění uživatelských zůstatků.


